Proyecto
Pentest remoto: lo que funciona a distancia y lo que no
Un pentest remoto cubre la mayoría de los alcances modernos, porque las aplicaciones, la nube y el perímetro de internet son accesibles desde cualquier lugar. Sin embargo, las redes internas necesitan una entrada controlada, y algunas pruebas exigen presencia física.
- Alcance firmado antes de las pruebas
- Precio fijo acordado por escrito
- Métodos de OWASP y PTES
Lo que un pentest remoto cubre bien
Muchos objetivos están hechos para usarse por internet, así que se prueban a distancia sin perder profundidad.
- Aplicaciones web y API públicas
- El perímetro externo y los servicios expuestos
- La configuración de nube y los roles de identidad
- Los pipelines de compilación y los repositorios de artefactos
Llegar a las redes internas a distancia
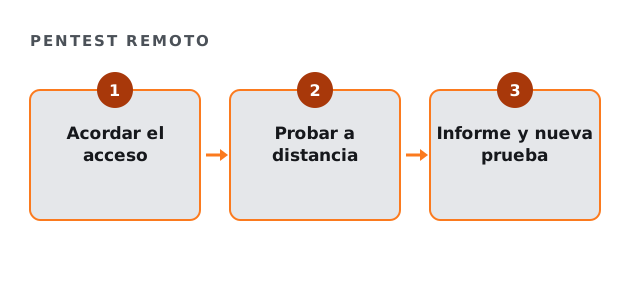
Las pruebas internas necesitan un punto de partida dentro de la red. Lo habitual es un pequeño dispositivo o una máquina virtual de prueba que instala su equipo, con acceso acordado en las reglas de enfrentamiento y retirado al terminar.
| Opción de acceso | Encaja con | Se acuerda por escrito |
|---|---|---|
| Máquina virtual de prueba | Redes internas virtualizadas. | Ubicación y fecha de retiro. |
| Dispositivo de prueba enviado | Sedes físicas. | Devolución y borrado. |
| Cuenta de brecha asumida | Identidad y movimiento lateral. | Privilegios y monitoreo. |
¿Todo listo para un pentest remoto?
Marque lo que puede organizar para el pentest remoto. Lo pendiente pasa a formar parte del alcance.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Lo que un pentest remoto no puede hacer
Algunos controles solo existen en el mundo físico. Por ejemplo, puertas, lectores de credenciales y red inalámbrica local requieren presencia, así que se definen aparte o se excluyen por escrito.
Cómo se controla el acceso a distancia
Cada vía de acceso figura en las reglas de enfrentamiento, con ventanas de prueba y contactos de escalado. Además, la evidencia viaja por canales cifrados y se destruye al cerrar el proyecto. Nuestro método sigue el Penetration Testing Execution Standard.
Tarifas de un pentest remoto
Los proyectos completos van de $35,000 a $120,000, con un mínimo de $25,000. La Focused Exposure Review, acotada, empieza en $4,500. Su tarifa se abona por completo si encarga un proyecto completo en los noventa días siguientes. Las pruebas suelen empezar en 48 horas tras la autorización firmada.
Dudas sobre el pentest remoto
¿Un pentest remoto es tan completo como el trabajo presencial?
En aplicaciones, nube y perímetro, sí. Las redes internas necesitan un punto de acceso acordado.
¿Cómo se protege el dispositivo de prueba?
Su ubicación, su acceso y su retiro también constan en las reglas de enfrentamiento.
¿Un pentest remoto puede cubrir varios países?
Sí, siempre que cada propietario de sistema lo autorice por escrito.
¿Qué pasa con el acceso al terminar un pentest remoto?
El acceso se retira al acabar las pruebas. Además, la evidencia se destruye al cierre.
Guías relacionadas
Defina el alcance de su pentest remoto
Describa los sistemas y dónde están. Respondemos con un plan de acceso, un alcance escrito y una tarifa fija.
Pedir un precio fijo