Guía de contratación
Aprobación final del pentest: cerrar bien el proyecto
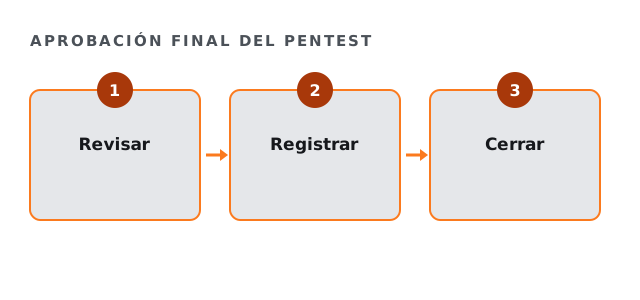
La aprobación final del pentest es la última firma del proyecto. Indica que el trabajo se entregó según lo acordado. Por eso, antes de firmar, revise los entregables, la nueva prueba, las excepciones abiertas y qué pasa con sus datos.
- Alcance firmado antes de las pruebas
- Precio fijo acordado por escrito
- Métodos de OWASP y PTES
Por qué importa la aprobación final del pentest
Sin un cierre formal, los proyectos se alargan. Las dudas quedan abiertas, las facturas finales esperan y nadie confirma que los datos se destruyeron. Un cierre breve termina con todo eso.
Además, los auditores a veces preguntan cuándo se cerró el trabajo. Un registro firmado lo responde en una línea.
Qué revisar antes de la aprobación final del pentest
Compare los entregables con el alcance. Cada uno de los prometidos debe existir y ser útil. Después confirme el resultado de la nueva prueba.
Solicite también la confirmación escrita de la destrucción de datos. Como el informe enumera sus debilidades, no deben quedar copias tras el proyecto.
| Elemento | Revisión |
|---|---|
| Informe de hallazgos | Entregado y acorde con el alcance |
| Resumen de riesgo de negocio | Legible para su consejo |
| Plan de remediación | Ordenado por riesgo y esfuerzo |
| Sesión de cierre | Hecha, con las dudas respondidas por escrito |
| Nueva prueba | Completada, con resultados registrados |
| Destrucción de datos | Confirmada por escrito |
Lista para la aprobación final del pentest
Marque cada punto antes de firmar la aprobación final del pentest.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Hallazgos abiertos en la aprobación final del pentest
No todos los hallazgos están corregidos al final, y es normal. Sin embargo, cada punto abierto debe tener un responsable, una fecha o una decisión de riesgo por escrito.
La aprobación cierra el proyecto, no el riesgo. La lista abierta pasa a su propio seguimiento.
Quién firma
Por lo general, el responsable de seguridad a cargo del proyecto. En organizaciones grandes, el patrocinador puede firmar también.
Después archive la aprobación con el alcance, la autorización, el informe y la nueva prueba. Así todo el proyecto queda en un solo registro.
Cuándo aplazar la aprobación
Aplácela si falta un entregable o una duda sigue sin respuesta. También si la nueva prueba aún no se hizo, salvo que acordaran cerrar sin ella.
Como la factura final puede depender de la aprobación, el acuerdo debe fijar las condiciones con claridad.
Lo que entregamos antes de que firme
Informe de hallazgos, resumen de riesgo de negocio, plan de remediación con prioridades, sesión de cierre por escrito y una nueva prueba sin costo cuando haya aplicado las correcciones. No conservamos ningún hallazgo del cliente tras la entrega.
Los proyectos completos van de $35,000 a $120,000, con un mínimo de $25,000. La Focused Exposure Review, acotada, empieza en $4,500. Su tarifa se abona por completo si encarga un proyecto completo en los noventa días siguientes. El método sigue el Penetration Testing Execution Standard.
Dudas sobre la aprobación final del pentest
¿Quién da la aprobación final del pentest?
Por lo general el responsable de seguridad, a veces con la firma del patrocinador.
¿Hay que corregir todos los hallazgos antes de la aprobación final del pentest?
No. Los puntos abiertos necesitan un responsable, una fecha o una decisión de riesgo por escrito.
¿Y si falta un entregable?
Aplace la aprobación hasta que llegue.
¿Dónde se guarda el registro de la aprobación final del pentest?
En un solo expediente con el alcance, la autorización, el informe y la nueva prueba.
Guías relacionadas
Planifique la aprobación final del pentest desde el primer día
Envíe un breve resumen. Respondemos con un alcance por escrito que enumera cada entregable, y una sola cifra fija.
Pedir un precio fijo