Guía de contratación
Pentest colaborativo frente a un proyecto de alcance fijo
El pentest colaborativo usa una plataforma para que muchos investigadores prueben sus sistemas. Ofrece amplitud, mientras que un proyecto fijo ofrece un alcance definido, un equipo con nombre y un único informe.
- Alcance firmado antes de las pruebas
- Precio fijo acordado por escrito
- Métodos de OWASP y PTES
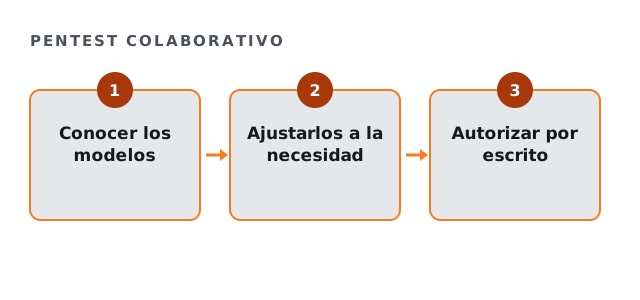
Cómo funciona el pentest colaborativo
Una plataforma recluta investigadores verificados y fija las reglas de su programa. Después, los investigadores prueban dentro de ese alcance y la plataforma gestiona los envíos. Así, muchas personas pueden revisar sus sistemas.
Algunos programas pagan por hallazgo válido. Otros pagan una tarifa fija por una prueba con tiempo limitado.
Pentest colaborativo frente a un equipo fijo
Cada modelo encaja con objetivos distintos. Sin embargo, los auditores suelen esperar un alcance y un método definidos.
| Tema | Colaborativo | Proyecto fijo |
|---|---|---|
| Quién prueba | Muchos investigadores | Un equipo con nombre |
| Cobertura | Amplia, desigual | Definida por el alcance |
| Informe | Flujo de hallazgos | Un informe estructurado |
| Uso en auditoría | Variable | Pensado para ello |
¿Le conviene un pentest colaborativo?
Marque lo que describe su situación antes de elegir un pentest colaborativo.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Dónde destaca el pentest colaborativo
Los grupos grandes aportan habilidades variadas. Por ejemplo, una aplicación web pública puede ganar con muchas perspectivas a lo largo del tiempo.
- Aplicaciones grandes y expuestas al público
- Cobertura continua entre pruebas formales
- Hallar casos límite poco comunes
- Equipos maduros, capaces de clasificar muchos reportes
Dónde se queda corto
Las redes internas, las pruebas físicas y los objetivos de red team exigen coordinación. Como los investigadores trabajan por separado, encadenar hallazgos en un solo relato es más difícil. Por eso muchas empresas combinan ambos modelos.
Además, la autorización sigue importando. Las reglas de la plataforma y su alcance escrito definen qué pueden tocar los investigadores. El Penetration Testing Execution Standard muestra qué cubre un proyecto estructurado.
Dónde encaja Apex Offensive
Hacemos pruebas de penetración de alcance fijo y proyectos de red team, con un evaluador con nombre y un único informe. Los proyectos completos van de $35,000 a $120,000, con un mínimo de $25,000. La Focused Exposure Review, acotada, empieza en $4,500. Su tarifa se abona por completo si encarga un proyecto completo en los noventa días siguientes.
Dudas sobre el pentest colaborativo
¿El pentest colaborativo cuesta menos?
No siempre. El costo depende del diseño del programa y de cuántos hallazgos válidos lleguen.
¿Los auditores aceptan un pentest colaborativo?
Algunos sí, pero muchos prefieren un alcance, un método y un informe únicos.
¿Un pentest colaborativo puede sustituir una prueba fija?
Por lo general la complementa, no la sustituye.
¿Un programa de recompensas por vulnerabilidades es lo mismo?
Es algo parecido, pero esos programas suelen pagar solo por hallazgos válidos, sin límite de tiempo.
Guías relacionadas
Compare el pentest colaborativo con un precio fijo
Envíe una breve descripción de lo que necesita probar. Respondemos con un alcance por escrito y una sola tarifa fija, para que compare los modelos en igualdad de condiciones.
Pedir un precio fijo