Guía de contratación
Qué debe prometer por escrito un SLA de pentest
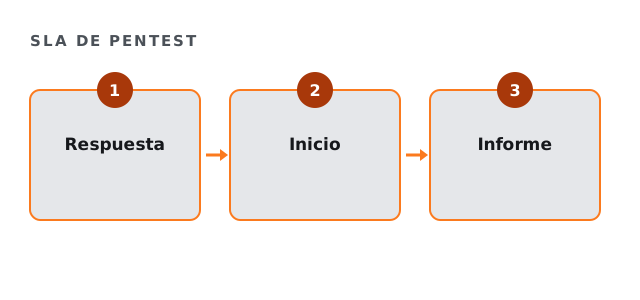
Un SLA de pentest es la parte del acuerdo que fija los niveles de servicio. Convierte promesas vagas en fechas. En lugar de un «pronto», recibe un plazo de respuesta, una fecha de inicio, un día de informe y una ventana de nueva prueba.
- Alcance firmado antes de las pruebas
- Precio fijo acordado por escrito
- Métodos de OWASP y PTES
Por qué importa un SLA de pentest
La mayoría de los retrasos en las pruebas no son técnicos. Vienen de respuestas lentas, inicios tardíos e informes que llegan semanas después de cerrar la ventana. Mientras tanto, su fecha límite no se mueve.
Por eso conviene poner las fechas clave por escrito. Así todos pueden planificar con ellas, incluido el auditor o el cliente que espera la evidencia.
Las fechas de un SLA de pentest
Un acuerdo útil cubre cinco momentos. Cada uno debe ser un número de días u horas, no una descripción.
Acuerden también cómo se mueven las fechas si su parte se retrasa. Por ejemplo, si el acceso llega dos días tarde, la fecha del informe se mueve dos días.
| Momento | Qué acordar |
|---|---|
| Respuesta a un resumen | Un número fijo de días hábiles |
| Inicio de las pruebas | Horas o días tras la autorización |
| Hallazgos urgentes | Se comunican de inmediato, no se guardan para el informe |
| Entrega del informe | Un día fijo tras cerrar la ventana |
| Nueva prueba | Una ventana después de aplicar sus correcciones |
Lista de control del SLA de pentest
Marque cada fecha que su SLA de pentest ya fija.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Hallazgos urgentes en el SLA de pentest
Algunos hallazgos no pueden esperar al informe. Un problema grave debe comunicarse a su contacto designado en cuanto se confirma.
Por eso esa regla va en el acuerdo, con el contacto y la vía. Así nadie duda durante la ventana.
Revisar el cumplimiento tras el trabajo
Al cerrar el proyecto, compare cada fecha con lo que ocurrió. Si alguna se retrasó, pida la explicación por escrito.
Como el registro es sencillo, también sirve el año siguiente. Una firma que cumplió todas las fechas se ganó cierta confianza.
Lo que un SLA no puede arreglar
Las fechas no crean calidad. Un informe entregado a tiempo puede seguir siendo pobre. Por eso los niveles de servicio deben ir con una descripción clara de los entregables.
Del mismo modo, un SLA no acelera a su propia parte. El acceso, los contactos y las aprobaciones siguen dependiendo de usted.
Nuestras fechas
Un socio sénior responde en un día hábil. Las pruebas empiezan en 48 horas tras la autorización, y después llegan el informe y la sesión de cierre, con una nueva prueba sin costo cuando aplique sus correcciones.
Los proyectos completos van de $35,000 a $120,000, con un mínimo de $25,000. La Focused Exposure Review, acotada, empieza en $4,500. Su tarifa se abona por completo si encarga un proyecto completo en los noventa días siguientes. Se acuerda una sola cifra fija tras el resumen de alcance, y no cambia durante el proyecto. El método sigue el Penetration Testing Execution Standard.
Dudas sobre el SLA de pentest
¿Qué debe incluir un SLA de pentest?
Plazo de respuesta, fecha de inicio, aviso urgente, día del informe y ventana de nueva prueba.
¿Las fechas del SLA de pentest se mueven si nos retrasamos?
Deben moverse lo mismo, y el acuerdo debe decirlo.
¿Cubre los hallazgos urgentes?
Deben comunicarse de inmediato a un contacto designado.
¿Un SLA de pentest cubre la calidad?
No. Describa los entregables por separado.
Guías relacionadas
Solicite nuestro SLA de pentest
Envíe un breve resumen con su fecha límite. Respondemos con un alcance por escrito, nuestras fechas y una sola cifra fija.
Pedir un precio fijo